La protecció de dades als Països Baixos es regeix pel Reglament general de protecció de dades, que s'aplica directament, i per la Llei d'implementació del RGPD neerlandès, que completa les opcions que el Reglament deixava als estats membres. La supervisió l'exerceix l'Autoritat de Protecció de Dades neerlandesa.
Tot gira al voltant de dues preguntes. Primer, hi ha una base legal? L'article 6 n'enumera sis, i el consentiment només n'és una. Per a la majoria del processament laboral i comercial, la base correcta és l'execució d'un contracte, el compliment d'una obligació legal o interessos legítims, i triar el consentiment quan no es pot donar lliurement, com passa generalment entre l'empresari i el treballador, fa que el processament sigui il·legal. En segon lloc, el processament és coherent amb els principis de l'article 5: legalitat, equitat i transparència, limitació de la finalitat, minimització de dades, exactitud, limitació de l'emmagatzematge, integritat i confidencialitat, i responsabilitat. Les categories especials de dades, entre les quals les dades de salut, només es poden processar pels motius addicionals de l'article 9 i de la Llei d'implementació.
Les persones tenen drets exigibles (accés, rectificació, supressió, restricció, portabilitat i oposició), que en principi s'han de respondre en el termini d'un mes. Una organització que pateixi una violació de dades personals ha de notificar-ho a l'Autoritat de Protecció de Dades en un termini de 72 hores quan sigui probable que la violació suposi un risc per a les persones, i també ha d'informar aquestes persones quan el risc sigui alt. Les multes arriben als vint milions d'euros o al quatre per cent de la facturació anual mundial, el que sigui més elevat.
Aquest article explica cadascuna d'aquestes obligacions al seu torn i estableix què ha de tenir una organització establerta als Països Baixos, des del seu registre de processament fins als seus acords amb els encarregats del tractament.
Què és la Llei general de protecció de dades i quin és el seu objectiu?
La llei general de protecció de dades representa un marc legal integral dissenyat per protegir la informació personal i regular com les organitzacions recopilen, processen, emmagatzemen i gestionen dades individuals. Als Països Baixos, aquest marc es regeix principalment pel Reglament general de protecció de dades (RGPD) , que estableix estàndards crítics per a la protecció de dades i la privadesa en diversos sectors.
Principis bàsics de la protecció de dades
L'objectiu fonamental de la llei general de protecció de dades és proporcionar a les persones un major control sobre la seva informació personal, alhora que imposar obligacions estrictes a les entitats que gestionen aquestes dades. Aquests principis garanteixen que les dades personals es processin de manera transparent, segura i ètica.
La taula següent resumeix els principis clau que fonamenten la legislació general de protecció de dades, tal com es discuteix en aquest article, i proporciona definicions concises per a cada principi.
| Principi | definició |
|---|---|
| Legalitat | Les dades s'han de recollir i processar per mitjans legítims i justos |
| Limitació de la finalitat | La informació personal només es pot recopilar per a finalitats específiques, explícites i justificades |
| Minimització de dades | Només s'han de recopilar i conservar les dades personals necessàries |
| Transparència | Les organitzacions han de comunicar clarament els propòsits i l'ús de la recollida de dades |
| Seguretat | Cal implementar mesures sòlides per protegir les dades contra les filtracions i l'ús indegut |
| Responsabilitat | Les organitzacions són responsables del compliment de les obligacions de protecció de dades |
| Drets dels subjectes de dades | Les persones tenen garantits els drets d'accés, correcció i supressió de les seves dades personals |
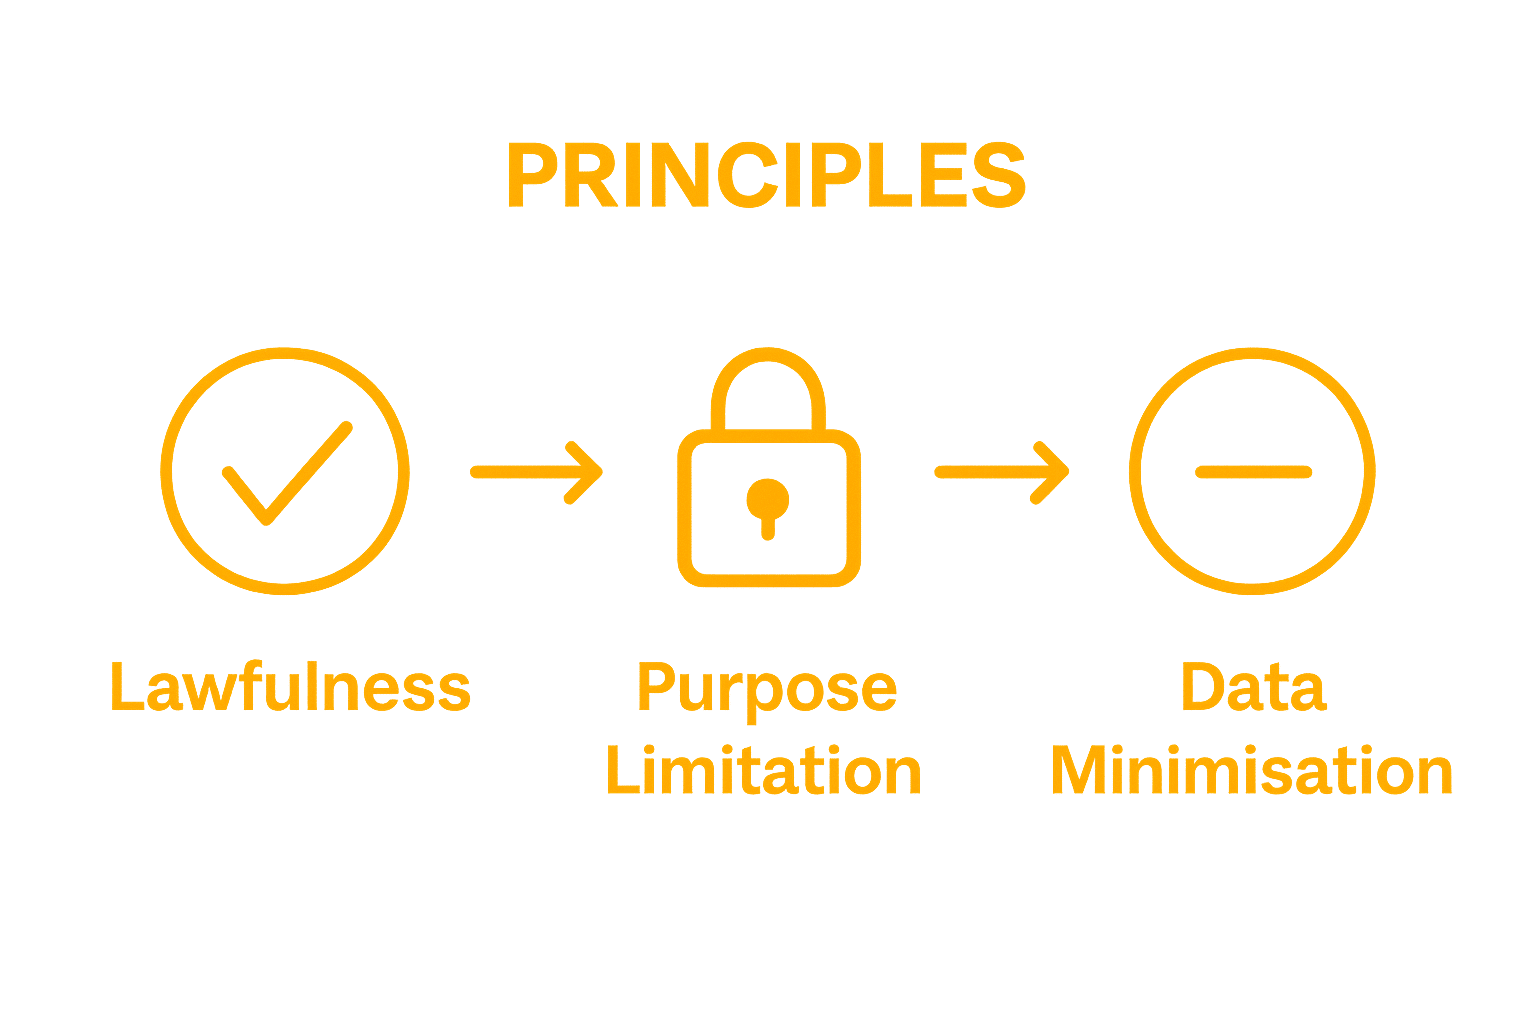
Els principis clau de la protecció de dades inclouen:
- Legalitat: Les dades s'han de recollir i processar per mitjans legítims i justos
- Limitació de la finalitatLa informació personal només es pot recopilar per a finalitats específiques, explícites i justificades.
- Minimització de dadesNomés s'han de recopilar i conservar les dades personals necessàries
Àmbit i aplicació
La llei general de protecció de dades s'aplica àmpliament a múltiples àmbits, que abasten empreses, institucions governamentals, organitzacions sense ànim de lucre i qualsevol entitat que gestioni informació personal. Aquesta àmplia cobertura garanteix una protecció integral per a les persones independentment del context en què es processin les seves dades.
La llei estableix directrius clares per a les organitzacions pel que fa a:
- Obtenció del consentiment explícit per a la recollida de dades
- Implementació de mesures de seguretat robustes per evitar filtracions de dades
- Proporcionar a les persones els drets d'accés, correcció i supressió de la seva informació personal
Mitjançant la creació d'un marc estandarditzat, la legislació general de protecció de dades pretén generar confiança entre individus i organitzacions, promovent pràctiques responsables de gestió de dades i protegint alhora els drets fonamentals de la privadesa. Aquest enfocament legal reconeix la creixent importància de les dades personals en la nostra era digital i busca equilibrar la innovació tecnològica amb la protecció de la privadesa individual.
Per què és important per a tu la Llei general de protecció de dades?
La llei general de protecció de dades ha esdevingut de vital importància en un món cada cop més digital on la informació personal es recopila, processa i comparteix constantment. Per a les persones, comprendre la importància d'aquests marcs legals significa protegir els drets fonamentals, mantenir la privadesa personal i prevenir el possible ús indegut d'informació sensible.
Privacitat i control personal
En l'ecosistema digital interconnectat actual, les vostres dades personals representen un actiu valuós que les organitzacions poden recopilar i monetitzar fàcilment. La llei de protecció de dades us atorga drets essencials , donant-vos un major control sobre com s'utilitza, s'emmagatzema i es comparteix la vostra informació personal.
Les proteccions personals clau inclouen:
- El dret a saber quines dades es recopilen sobre vostè
- La possibilitat de sol·licitar l'eliminació de la vostra informació personal
- Protecció contra la compartició i el processament no autoritzats de dades
Implicacions financeres i de seguretat
Les lleis de protecció de dades no només tracten sobre la privadesa, sinó també sobre la prevenció de possibles danys financers i riscos de seguretat. Les organitzacions que no implementen mesures sòlides de protecció de dades poden afrontar sancions econòmiques importants, cosa que les incentiva a mantenir alts estàndards de gestió i seguretat de dades.
Els possibles riscos d'una protecció de dades inadequada inclouen:
- El robatori d'identitat
- Frau financer
- Seguiment i perfils no autoritzats
- Possible ús indegut d'informació personal per a màrqueting dirigit
Drets digitals i consideracions ètiques
Més enllà de la protecció personal immediata, la llei general de protecció de dades representa un compromís més ampli per preservar els drets individuals a l'era digital. Aquestes regulacions garanteixen que els avenços tecnològics no vagin en detriment de la privadesa i l'autonomia personals. En establir directrius clares i mecanismes de responsabilitat, les lleis de protecció de dades creen un entorn digital més transparent i fiable on les persones poden interactuar amb confiança amb els serveis digitals alhora que mantenen el control sobre la seva informació personal.
En definitiva, comprendre i valorar la legislació general de protecció de dades consisteix a reconèixer el vostre dret fonamental a la privadesa en un panorama digital cada cop més complex.
Com protegeix la Llei general de protecció de dades les dades personals
La llei general de protecció de dades estableix un marc integral per a la protecció de la informació personal mitjançant mecanismes estructurats que salvaguarden les identitats digitals de les persones i impedeixen l'ús no autoritzat de dades. La llei crea estratègies de protecció sòlides que aborden múltiples dimensions de la seguretat de les dades i la privadesa individual.
Mecanismes de recollida de dades i consentiment
El consentiment informat és el principi fonamental de la protecció de dades. Les organitzacions estan legalment obligades a obtenir un permís explícit i clar abans de recopilar o processar informació personal. Això significa que les persones han de ser plenament conscients de quines dades es recopilen, per què es recopilen i com s'utilitzaran.
Els requisits clau de consentiment inclouen:
- Comunicació clara i transparent sobre les finalitats de la recollida de dades
- Oferir a les persones l'opció de retirar el consentiment en qualsevol moment
- Garantir que el consentiment es doni lliurement, sense coacció ni condicions ocultes.
Garanties de seguretat i processament
La llei de protecció de dades exigeix protocols de seguretat estrictes per a les organitzacions que gestionen informació personal. Cal implementar mesures tècniques i organitzatives per evitar l'accés no autoritzat, les filtracions de dades i el possible ús indegut d'informació sensible.
Les mesures de seguretat crítiques inclouen:
- Xifratge de dades personals durant l'emmagatzematge i la transmissió
- Auditories de seguretat periòdiques i avaluacions de vulnerabilitats
- Controls d'accés estrictes que limiten l'exposició de dades al personal autoritzat
Drets dels interessats
El marc legal atorga a les persones drets integrals pel que fa a les seves dades personals. Aquests drets garanteixen que les persones mantinguin un control significatiu sobre les seves identitats digitals i puguin prendre mesures proactives per protegir la seva privadesa.
Les persones tenen garantides proteccions específiques, com ara:
- Dret d'accés a les dades personals que tenen les organitzacions
- Dret a sol·licitar la correcció d'informació inexacta
- Dret a exigir la supressió de dades personals en determinades circumstàncies
En establir aquests mecanismes de protecció integrals, la llei general de protecció de dades crea un ecosistema robust que prioritza la privadesa individual, promou la transparència i responsabilitza les organitzacions de la gestió responsable de les dades.
Principis i conceptes clau de la Llei general de protecció de dades
La llei general de protecció de dades estableix un conjunt complet de principis fonamentals dissenyats per garantir un tractament responsable i ètic de la informació personal. Aquests principis creen un enfocament estructurat de la gestió de dades que prioritza els drets individuals i la responsabilitat organitzativa.
principis jurídics fonamentals
La legalitat, la imparcialitat i la transparència constitueixen la pedra angular de les regulacions de protecció de dades. Aquests principis exigeixen que les organitzacions processin les dades personals a través de mitjans legítims, amb una comunicació clara i honesta sobre l'ús de les dades. La minimització de dades és un altre concepte crític, que exigeix que les organitzacions recopilin només la informació necessària directament rellevant per al seu propòsit especificat.
Els principis fonamentals clau inclouen:
- Processament de dades només per a finalitats legítimes i explícitament definides
- Garantir que la recopilació de dades sigui transparent i comprensible per les persones
- Limitar la recollida de dades al que és estrictament necessari
Drets i proteccions dels subjectes de dades
El marc legal estableix drets integrals per a les persones, transformant-les de subjectes passius a gestors actius de la seva informació personal. Aquests drets permeten a les persones comprendre, controlar i protegir les seves identitats digitals en diversos contextos.
Les proteccions individuals crítiques inclouen:
- Dret d'accés a les dades personals que tenen les organitzacions
- Dret a sol·licitar la correcció immediata d'informació inexacta
- Dret a exigir la supressió completa de les dades personals
Responsabilitat i compliment organitzatiu
La llei general de protecció de dades imposa una responsabilitat important a les organitzacions per implementar mecanismes sòlids de protecció de dades. Això implica desenvolupar polítiques internes integrals, dur a terme avaluacions de seguretat periòdiques i mantenir una documentació detallada de les activitats de processament de dades.
Les organitzacions han de demostrar:
- Polítiques i procediments clars de protecció de dades
- Enfocament sistemàtic per identificar i mitigar els riscos de protecció de dades
- Compromís amb la millora contínua en les pràctiques de gestió de dades
En establir aquests principis, la legislació general de protecció de dades crea un ecosistema equilibrat que respecta la privadesa individual alhora que proporciona a les organitzacions directrius clares per a una gestió responsable de les dades.
Aplicacions reals de la llei general de protecció de dades
La llei general de protecció de dades tradueix els principis teòrics de la privadesa en escenaris pràctics en diversos sectors, demostrant el seu paper fonamental en la protecció dels drets individuals i la regulació de la gestió de dades en entorns digitals complexos. Aquestes aplicacions proporcionen exemples tangibles de com els marcs legals protegeixen la informació personal en contextos quotidians.
Informació sanitària i personal
Les institucions mèdiques i els proveïdors d'atenció mèdica representen un àmbit crucial on la llei de protecció de dades juga un paper important. Els registres de pacients contenen informació personal altament sensible que requereix una protecció estricta i un accés controlat. Els hospitals i les consultes mèdiques han d'implementar mecanismes robustos per garantir que les dades dels pacients romanguin confidencials i que només es comparteixin amb el consentiment explícit o per a finalitats mèdiques legítimes.
Els requisits clau de protecció de dades sanitàries inclouen:
- Assegurar els registres mèdics electrònics
- Restringir l'accés a la informació del pacient
- Obtenció del consentiment explícit per al tractament de dades
Contextos laborals i professionals
Els entorns laborals representen un altre àmbit crític per implementar els principis de protecció de dades. Les empreses han de gestionar acuradament la informació personal dels empleats, equilibrant les necessitats organitzatives amb els drets de privadesa individuals. Això inclou la gestió de les dades de contractació, els registres de rendiment i la informació de contacte personal amb estricta confidencialitat i transparència.
Les pràctiques professionals de protecció de dades inclouen:
- Protecció de la informació personal dels empleats durant la contractació
- Assegurar els registres de personal i les avaluacions del rendiment
- Implementació de polítiques transparents de recopilació de dades
Serveis digitals i plataformes en línia
Els serveis basats en Internet i les plataformes digitals s'enfronten als reptes més complexos en matèria de protecció de dades. Les empreses en línia han de gestionar requisits complexos per a la recopilació, l'emmagatzematge i el processament de dades dels usuaris . Això inclou la gestió dels registres d'usuaris, el seguiment de les interaccions dels usuaris i la protecció de la informació personal contra possibles violacions o accessos no autoritzats.
Les plataformes digitals han d'abordar consideracions crítiques de protecció de dades com ara:
- Implementació de mecanismes transparents de consentiment dels usuaris
- Proporcionar documentació clara sobre la política de privadesa
- Habilitar el control de l'usuari sobre la compartició de dades personals
A través d'aquestes aplicacions del món real, la legislació general de protecció de dades demostra el seu paper essencial en la creació d'un ecosistema equilibrat que respecti la privadesa individual alhora que permeti la innovació tecnològica responsable.
Aquesta taula descriu les àrees del món real on s'aplica la legislació general de protecció de dades, juntament amb les pràctiques específiques de protecció de dades rellevants per a cada sector que es tracta a l'article.
| Sector | Enfocament en la protecció de dades | Pràctiques clau |
|---|---|---|
| Salut | Protecció de la informació sensible del pacient | Assegurar registres, accés restringit, consentiment per compartir |
| Ocupació | Confidencialitat de les dades dels empleats | Protecció de les dades de contractació, registres segurs |
| Serveis i plataformes digitals | Privacitat de les dades dels usuaris i control sobre la compartició d'informació | Mecanismes de consentiment, polítiques de privadesa, controls d'usuari |
Pren el control de la protecció de les teves dades amb un suport legal personalitzat
Teniu dubtes sobre com la vostra organització recopila, processa o protegeix les dades personals als Països Baixos? Gestionar les responsabilitats en virtut de la Llei general de protecció de dades pot ser estressant. L'article va destacar la importància del consentiment , la transparència i la vostra obligació de protegir la informació sensible. Moltes persones i empreses troben aquests requisits aclaparadors, sobretot quan s'enfronten a un llenguatge tècnic o a les conseqüències d'un sol error, com ara multes o pèrdua de confiança.
Amb Law & More, no has de navegar sol pels reptes de la protecció de dades. El nostre equip experimentat entén tots els matisos de la legislació de privadesa neerlandesa i europea i ofereix solucions legals clares i personalitzades per protegir els teus interessos empresarials i personals. Assegura la teva tranquil·litat i compleix amb confiança els estàndards legals. Explica'ns la teva situació. T'informarem de les teves opcions en un dia laborable. Fes el següent pas cap al compliment normatiu i la protecció de la privadesa ara.
Preguntes freqüents
Què és la Llei general de protecció de dades?
La Llei General de Protecció de Dades és un marc legal dissenyat per protegir la informació personal i regular com les organitzacions recopilen, processen, emmagatzemen i gestionen dades individuals, principalment regit pel Reglament General de Protecció de Dades (RGPD).
Per què és important la Llei general de protecció de dades?
Aquesta llei és crucial, ja que atorga drets a les persones sobre les seves dades personals, protegeix la seva privadesa i prevé el possible ús indegut d'informació sensible, alhora que fa que les organitzacions siguin responsables de les seves pràctiques de gestió de dades.
Quins drets tenen les persones en virtut de la Llei general de protecció de dades?
Les persones tenen drets com ara l'accés a les seves dades personals, la possibilitat de sol·licitar la correcció d'informació inexacta i el dret a exigir la supressió de les seves dades personals en determinades circumstàncies.
Com garanteixen les organitzacions el compliment de la Llei general de protecció de dades?
Les organitzacions garanteixen el compliment de la normativa implementant polítiques sòlides de protecció de dades, mantenint la documentació de les activitats de processament de dades, realitzant avaluacions de seguretat periòdiques i obtenint el consentiment explícit abans de recopilar informació personal.
Com Law & More us pot ajudar amb això s'explica al nostre advocat informàtic